Weryfikacja Behawioralna w świetle SCA
4 sierpnia 2019
Ostatnia aktualizacja 5 sierpnia 2024
Wrześniowa dyrektywa PSD2 zbliża się wielkimi krokami. Poruszenie widać nie tylko w branży bankowej, ale zarówno wśród samych klientów i prasy. Do niedawna najgorętszym tematem był Open Banking. Aktualnie najczęściej poruszaną kwestią jest zaostrzenie przepisów dotycząca zapewnienia zabezpieczenia transakcji, tzw. Silne uwierzytelnianie (Strong Customer Authenthication). W skrócie polega ono na zapewnieniu co najmniej podwójnej warstwy ochrony klienta w postaci:
- Coś co wiem – czyli najczęściej jest to hasło i login
- Coś co posiadam – czyli telefon, token
- Coś czym jestem – czyli odcisk palca, skan twarzy.
European Banking Authority (EBA), która jest odpowiedzialna za ustalenie standardów w branży bankowej niedawno upubliczniła informacje o zgodności metod uwierzytelniania z wymaganiem SCA.
|
Element |
Compliant with SCA? |
|
Weryfikacja Behawioralna |
TAK |
|
Odcisk palca |
TAK |
| Rozpoznawanie głosu |
TAK |
|
Rozpoznawanie siatkówki i tęczówki oka |
TAK |
|
Monitorowanie bicia serca lub innych typów poruszania się ciała identyfikujące, że jest to właśnie użytkownik usług płatniczych |
TAK |
|
Informacje przesyłane za pomocą protokołu komunikacyjnego |
NIE |
| Zapamiętywanie ściężki przeciągania |
NIE |
Źródło https://eba.europa.eu/documents/10180/2622242/EBA+Opinion+on+SCA+elements+under+PSD2+.pdf
Same banki podeszły bardzo indywidualnie do wdrożenia metod zgodnych z SCA, implementując je w różnych wariantach i kombinacjach. Część metod jest bardzo droga, inne przetwarzają dane, które są bardzo wrażliwe. Specjaliści od UX zwracają uwagę, iż każda dodatkowa interakcja ze strony klienta może zmniejszać wygodę korzystania z serwisu.
Czy wymaganie silnego uwierzytelniania można rozwiązać w bardziej wygodny sposób?
Część banków dostarcza uwierzytelnianie za pomocą aplikacji mobilnej co według ekspertów wydaje się bezpieczniejszą i tańszą opcją od SMS-ów. Wymaga jednak świadomej interakcji użytkownika.
A gdyby można było to załatwić o wiele prościej?
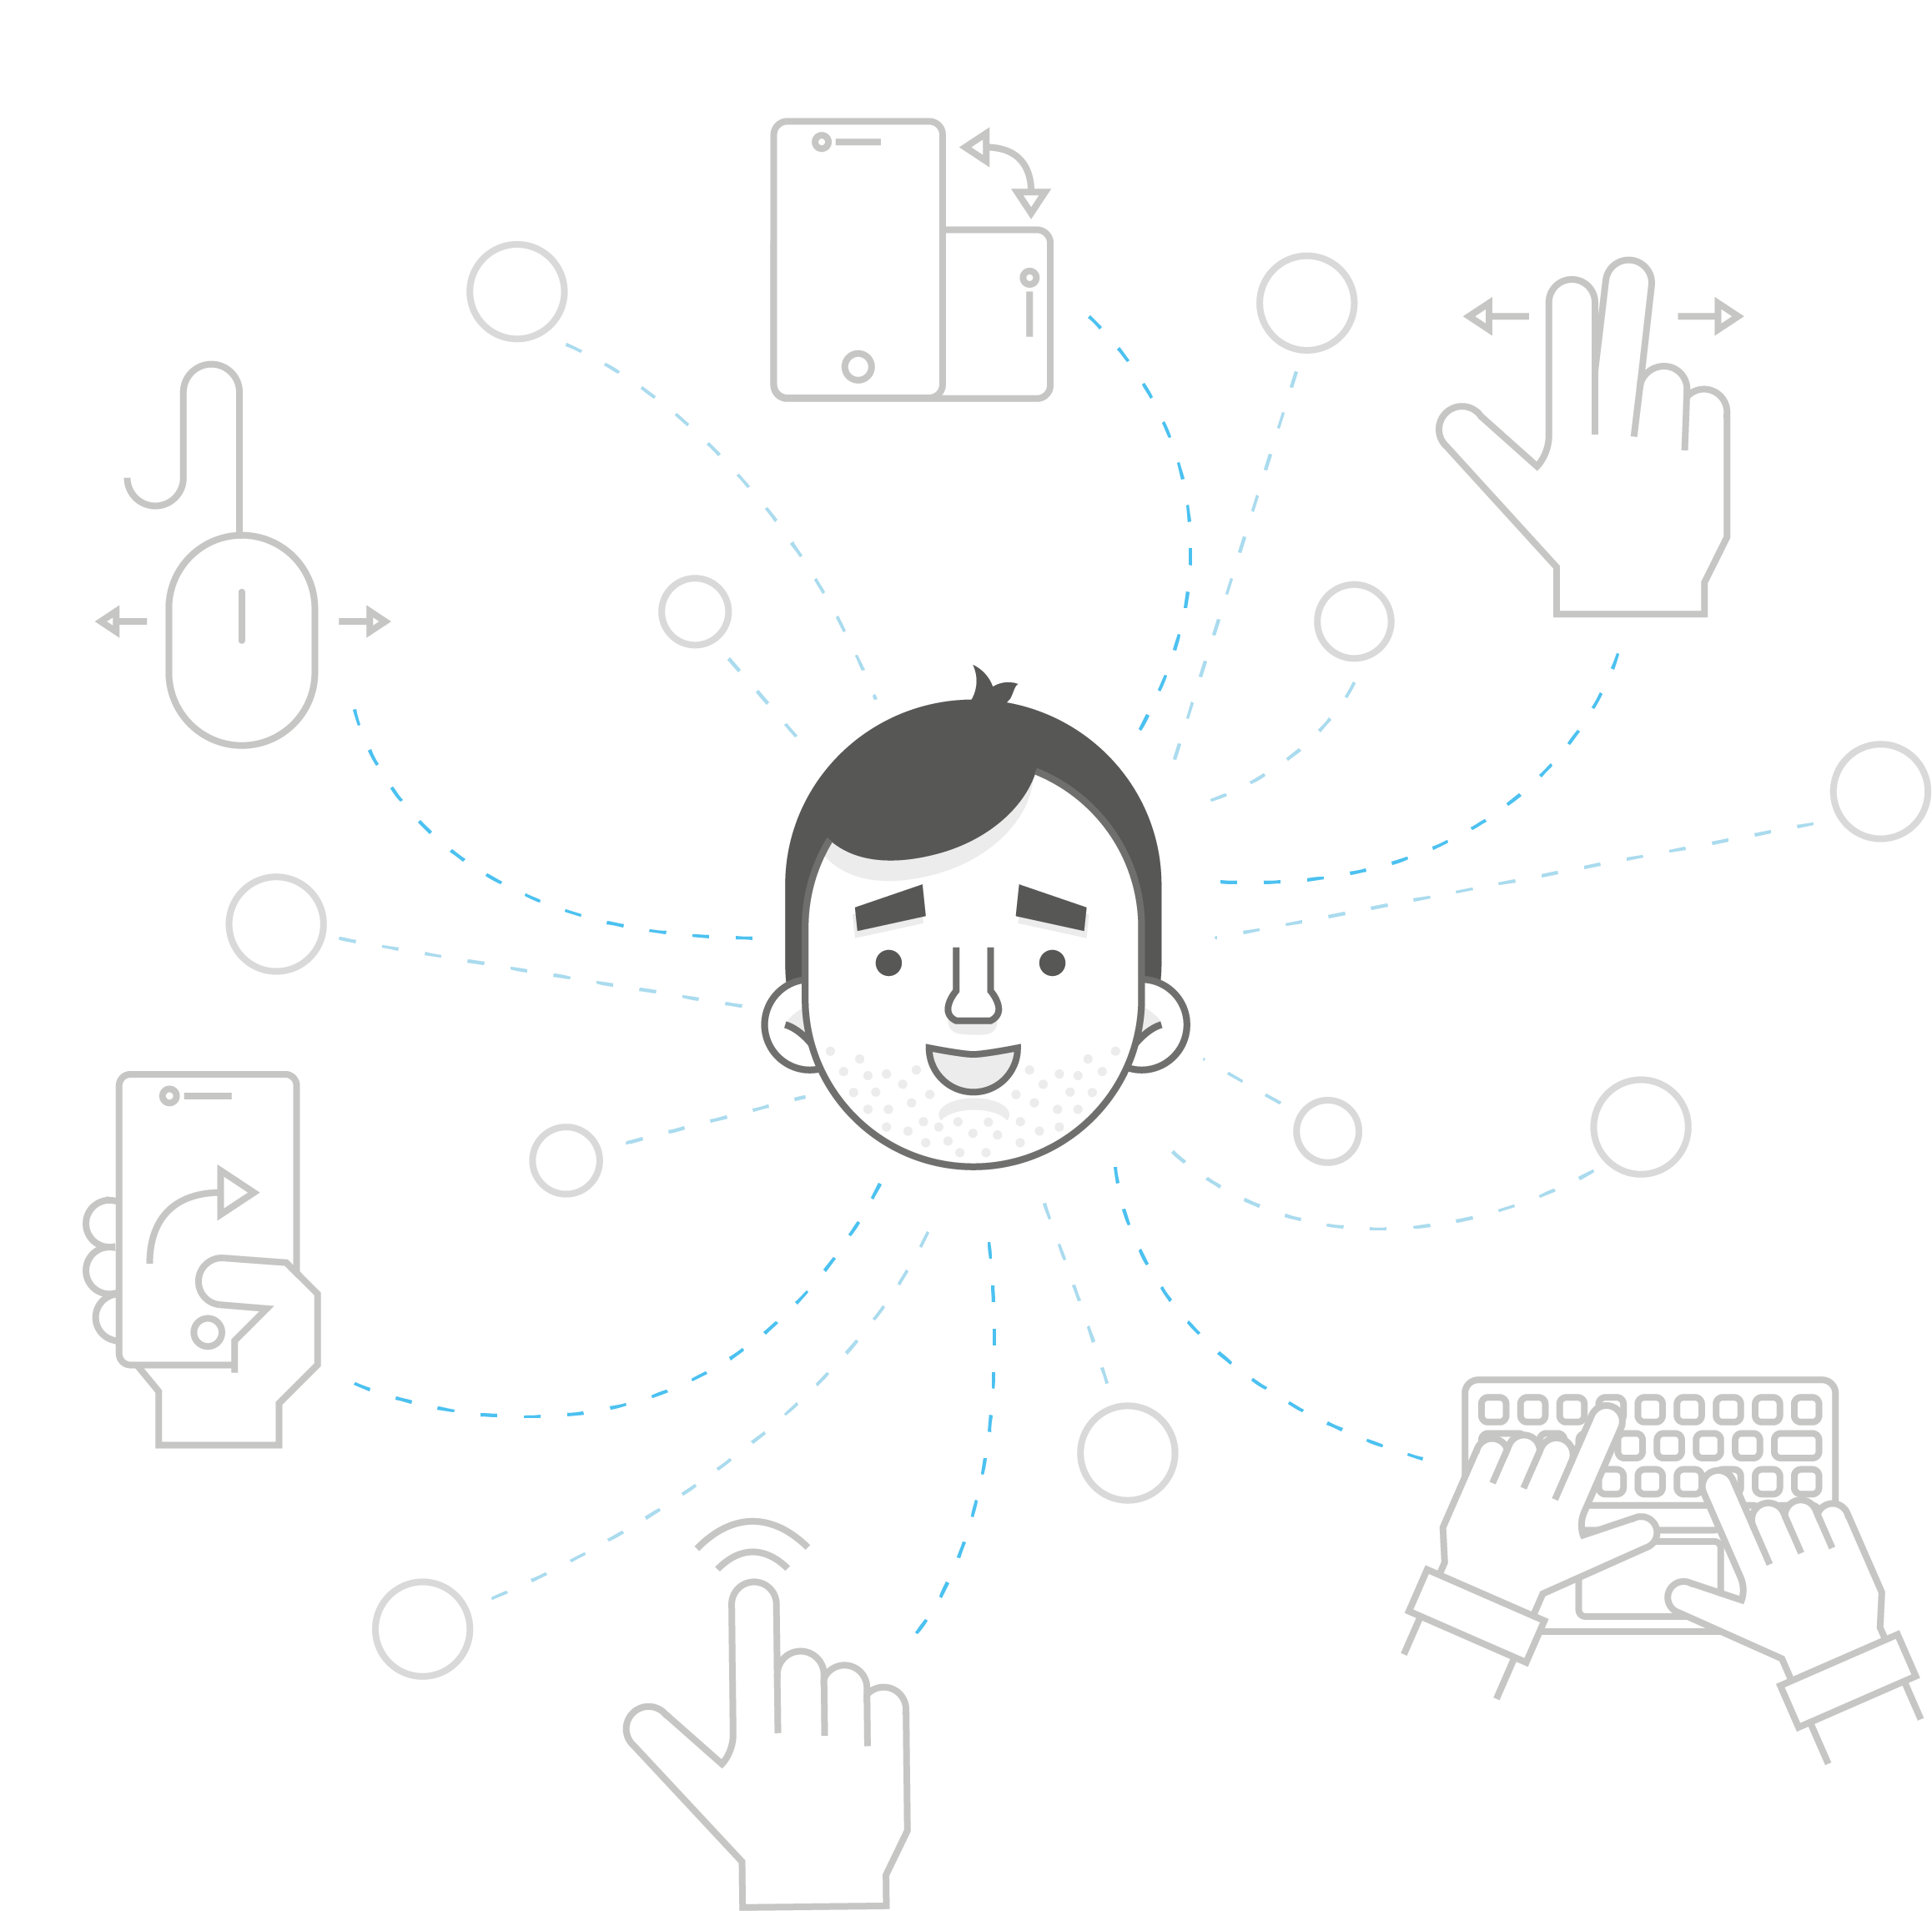
Takim rozwiązaniem, które może pomóc w codziennym korzystaniu z bankowości elektronicznej jest Digital Fingerprints ze swoim produktem opartym na weryfikacji behawioralnej. To innowacyjny system zabezpieczeń, który opiera się o interakcję człowieka z komputerem. Istotne jest między innymi to w jaki sposób piszesz na klawiaturze – jak szybko wciskasz klawisze oraz w jakiś sposób poruszasz myszką – jak szybko, z jakim przyspieszeniem i po jakiej trajektorii. Naszym priorytetem przy dostarczaniu usługi jest prywatność i etyka przetwarzania danych. Nie zbieramy danych, które są uznawane za wrażliwe bądź jednoznacznie identyfikujące użytkownika. Nie chcemy wiedzieć co robisz, tylko JAK to robisz. Nasze rozwiązanie jest zgodne z RODO i co najważniejsze z wymogiem SCA dyrektywy PSD2. Zastosowanie weryfikacjii behawioralnej jako kolejnej warstwy ochrony pomaga wykryć ataki takie jak klonowanie kart sim czy kradzież tożsamości. Nie wymaga dodatkowej interakcji użytkownika i działa w tle nie wpływając na komfort użytkowania serwisu.
Pozwoliliśmy sobie na stworzenie własnej wersji tabeli inspirowaną tą z artykułu niebezpiecznik.pl
|
Weryfikacja behawioralna |
|
|
Interakcja z użytkownikiem |
Nie wymagana |
|
Kradzież oryginału |
Trudna |
|
Wykorzystanie po uzyskaniu nieautoryzowanego dostępu |
Trudne |
| Czas zauważenia braku posiadania urządzenia |
Brak wpływu |
|
Wyłudzenie kolejnych kodów na przyszłe transakcje |
Niemożliwe |
|
Stopień ochrony przed atakiem MITB i MITM |
Wysoki |
|
Stopień ochrony przed złośliwym oprogramowaniem na urządzeniu mobilnym (Android) |
Wysoki. Atakujący musiałby podrobić zachowanie użytkownika. |
| Atak przechwycenia przez sieć GSM (SS7 lub IMSI Catcher) |
Niemożliwy |
Źródło: inspirowane niebezpiecznik.pl
Zapraszamy do kontaktu contact@fingerprints.digital.