Identyfikacja, uwierzytelnianie, autoryzacja – czym się różnią i dlaczego są ważne?
13 grudnia 2021
Ostatnia aktualizacja 5 sierpnia 2024
Dziś, za pomocą przykładów “z życia wziętych”, chcemy wyjaśnić Ci w przystępny sposób, czym różni się identyfikacja, uwierzytelnianie i autoryzacja, a także dlaczego są ważne w kontekście cyberbezpieczeństwa. Pozwoli Ci to na lepsze zrozumienie mechanizmów, które zabezpieczają m.in. twoje konto bankowe przed nieautoryzowanym ich wykorzystaniem przez osoby do tego niepowołane.
Identyfikacja, uwierzytelnianie, autoryzacja - różnice
Identyfikacja, uwierzytelnianie i autoryzacja to ważne pojęcia w kontekście cyberbezpieczeństwa. Z roku na rok rośnie liczba ataków hakerskich oraz stopień ich zaawansowania, dlatego m.in. w bankowości wymagane jest stosowanie uwierzytelniania wieloskładnikowe. No właśnie - uwierzytelniania, które nie jest równoznaczne z identyfikacją czy autoryzacją, choć te pojęcia są również ważne w całym procesie. Co dokładnie oznaczają? Już tłumaczymy:
- Identyfikacja to wskazanie tożsamości danej osoby.
- Uwierzytelnianie to weryfikacja tożsamości przypisywanej danej osobie, na przykład poprzez system loginu i hasła, odcisk palca czy weryfikację behawioralną.
- Autoryzacja to z kolei zagwarantowanie użytkownikowi, programowi lub procesowi odpowiednich uprawnień do korzystania z danych zasobów.
Celem uwierzytelniania jest więc weryfikacja, czy tożsamość użytkownika podana w procesie identyfikacji jest prawdziwa. Jeśli tak, autoryzacja ma za zadanie przyznać uprawnienia odpowiednie dla danej osoby, programu czy procesu.
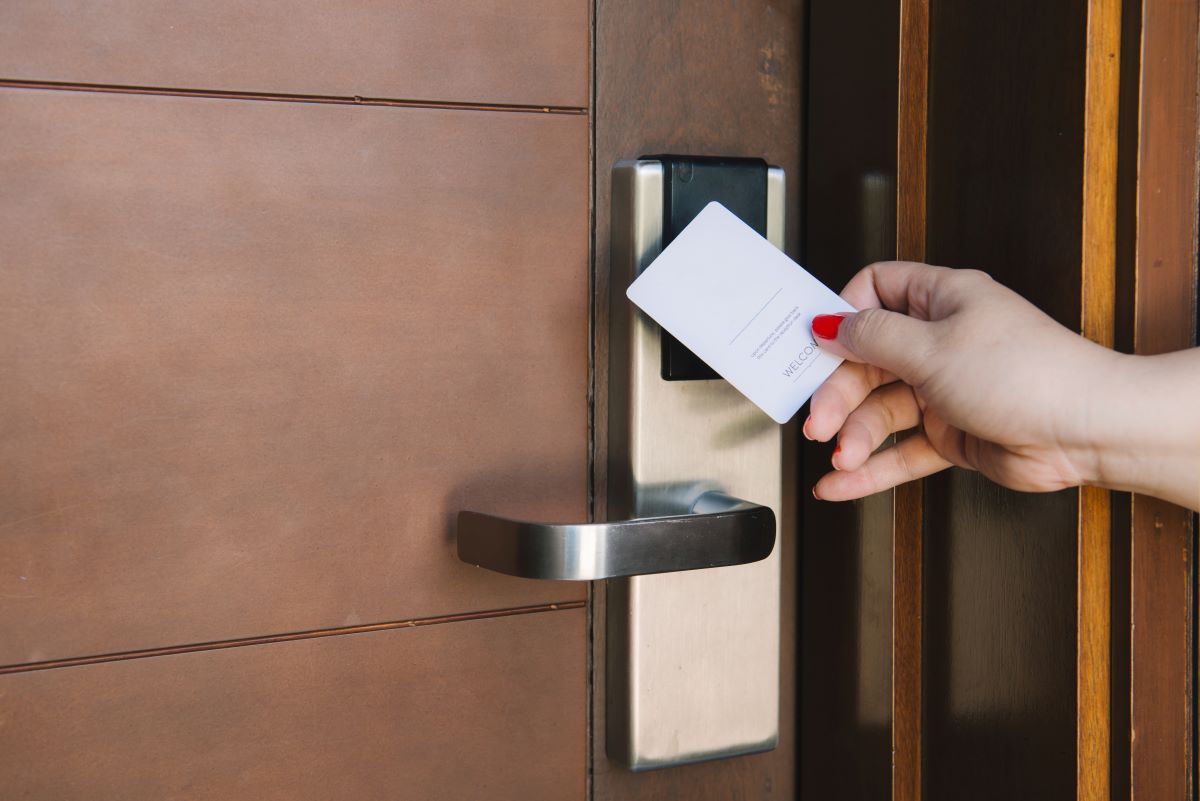
Podobny schemat działania można zaobserwować w systemach kontroli dostępu. Niektóre strefy produkcyjne w firmach są wyłączone z ogólnego dostępu, a można do nich wejść tylko po uwierzytelnieniu. Pracownik przykłada kartę magnetyczną do identyfikatora, a następnie przykłada palec do skanera odcisków palców. Zgłasza on więc, że identyfikuje się jako osoba uprawniona do wejścia. Jeśli proces uwierzytelniania to potwierdzi, następuje autoryzacja - czyli otwarcie drzwi, umożliwiające tej osobie korzystanie z zamkniętej strefy.
Czy można prościej? Identyfikacja, uwierzytelnianie i autoryzacja w przykładzie "z życia wziętym"
Aby przedstawić różnicę między tymi pojęciami w jeszcze bardziej przystępny sposób, posłużymy się przykładem z codziennego życia. Wyobraź sobie, że zostałeś zaproszony na ważne branżowe spotkanie w hotelu, na które wstęp mają tylko osoby zaproszone. Podchodzisz do recepcji i przedstawiasz się, czyli wskazujesz swoją tożsamość - to jest identyfikacja.
Pracownicy recepcji nie mogą jednak wpuścić Cię tylko na podstawie tożsamości, którą podałeś. Muszą ją wcześniej zweryfikować, czyli dokonać uwierzytelnienia. Pracownik może poprosić Cię o pokazanie specjalnego biletu, który otrzymały tylko osoby zaproszone. Aby zminimalizować ryzyko, że bilet wpadł w niepowołane ręce i nie jesteś tym, za kogo się podajesz, dodatkowo zostajesz poproszony o pokazanie dowodu osobistego - to tak zwane uwierzytelnianie wieloskładnikowe (MFA). Jest to proces, w którym do weryfikacji użytkownika stosuje się więcej niż jeden składnik uwierzytelniania, a w cyfrowym świecie najczęściej dotyczy połączenia systemu loginów i haseł z tokenami SMS czy z weryfikacją behawioralną.
Jeśli proces uwierzytelniania przebiegł pomyślnie, czas na autoryzację, czyli przyznanie odpowiednich uprawnień. Jesteś tym, za kogo się podajesz, dlatego pracownik recepcji wydaje Ci identyfikator. Jego posiadanie umożliwia Ci swobodne poruszanie się po obiekcie i pozwala uczestniczyć w spotkaniu biznesowym. Jako “zwykły” uczestnik nie możesz jednak przebywać w pokoju zaaranżowanym na pomieszczenie techniczne, które jest zarezerwowane tylko dla organizatorów i prelegentów. Autoryzacja jest więc finalnym celem procesu identyfikacji, a uwierzytelnianie ma za zadanie zweryfikować, jakie uprawnienia powinien uzyskać dany użytkownik.
Model Zero Trust w kontekście identyfikacji, uwierzytelniania i autoryzacji
O samym modelu Zero Trust przygotowaliśmy obszerny artykuł, do którego przeczytania zachęcamy. Krótko mówiąc, jest to założenie stosowane w coraz większej liczbie firm i zakłada ono całkowity brak zaufania m.in. wobec wszystkich użytkowników, urządzeń czy aplikacji, które należy ciągle weryfikować.
Stosując model Zero Trust poddaje się w wątpliwość każde zgłoszenie identyfikacji, zakładając, że może być to próba oszustwa. Następnie wykorzystuje się uwierzytelnianie wieloskładnikowe, aby upewnić się, czy użytkownik jest tym, za kogo się podaje. Finalnie - co znasz już z poprzedniego przykładu - celem jest autoryzacja przyznana tylko tym użytkownikom, którzy powinni uzyskać dostęp do danego konta, pliku czy zbiorów danych.
Uwierzytelnianie, szczególnie wieloskładnikowe jest więc kluczowym elementem pracy nie tylko w modelu Zero Trust, ale także pracy nad zapewnieniem bezpieczeństwa kont użytkowników i wykonywanych przez nich działań. Poznanie znaczenia uwierzytelniania w kontekście procesu połączonego z identyfikacją i autoryzacją umożliwi Ci lepsze zrozumienie schematu działań z obszaru cyberbezpieczeństwa.